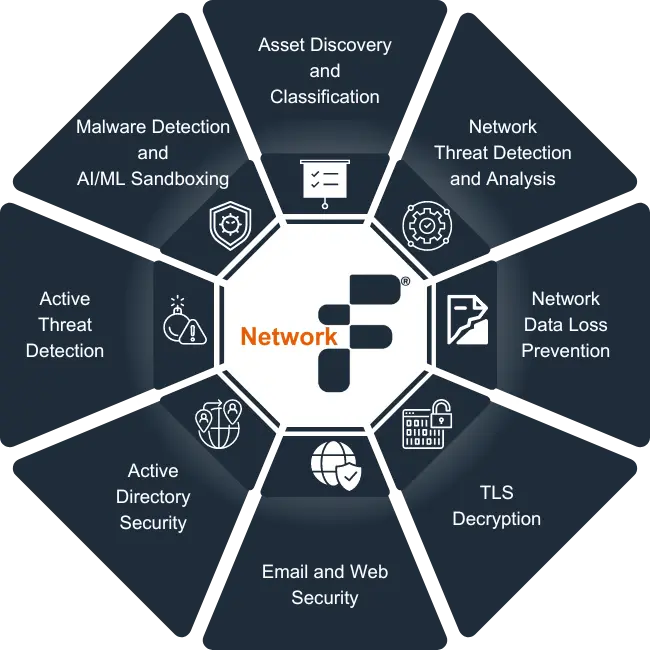



Fidelis Network® es una plataforma NDR que ofrece una visibilidad interna completa y profunda de todos los puertos y protocolos, con análisis del tráfico de red y detección de anomalías en el comportamiento de la red, que vigila las posibles amenazas a la seguridad y los indicios de actividad maliciosa.
La integración de la detección de puntos finales con la detección de redes mejora la eficacia general de las operaciones de seguridad al proporcionar una cobertura completa de los dispositivos de red y de usuario final.
Para identificar las TTP de ataque y mejorar la respuesta, compara los datos actuales e históricos con la arquitectura ATT&CK de MITRE y las fuentes de inteligencia de Fidelis Security y otras fuentes.
Combina la visibilidad profunda del comportamiento con la detección de anomalías y las alertas automatizadas para identificar las desviaciones de la actividad normal, permitiendo la detección en tiempo real de amenazas en toda la red a escala empresarial.
Nuestro enfoque patentado permite un análisis profundo de los archivos anidados, proporcionando material rico con contexto. Reensambla sesiones, descodifica protocolos y aplicaciones, y analiza contenidos, amenazas y DLP en tiempo real.
El mapeo del ciberpaisaje proporciona visibilidad contextual mediante la identificación pasiva, la elaboración de perfiles y la clasificación, junto con la detección de riesgos, vulnerabilidades y amenazas en tiempo real.
Visibilidad total
Respuesta más rápida a las amenazas
Caza de amenazas altamente eficaz
El despliegue automatizado de señuelos y migas de pan mediante la tecnología integrada de engaño cibernético proporciona alertas de alta fidelidad basadas en las interacciones de la capa de engaño, lo que refuerza la detección de amenazas al tiempo que mejora la resistencia cibernética general.
Una de las formas más técnicas que utilizan los atacantes para robar datos es la exfiltración de datos. Fidelis Network® desempaqueta y extrae archivos profundamente incrustados para detectar la exfiltración de datos, con la Inspección Profunda de Sesiones patentada.
Fidelis Network® te permite Entender qué se mueve por tu red, cómo se mueve y quién lo ve, con la ayuda de un mapeo automatizado del terreno consciente de los riesgos y herramientas patentadas de análisis del tráfico.
Fidelis Network® te ofrece una imagen clara del tráfico cifrado bidireccional, con contenido y contexto. También te permite desencriptar para realizar un análisis más profundo y detectar malware en el cable.
Fidelis Security cree en la asociación con las mejores soluciones y plataformas del mercado, lo que garantiza que proporcionamos a nuestros clientes una visibilidad contextual completa de sus redes.
¡Conoce tu Entorno mejor que los Atacantes!
Con un mapeo automatizado del terreno que tiene en cuenta los riesgos, y herramientas patentadas de análisis del tráfico, la plataforma de seguridad Fidelis NDR ofrece una visibilidad interna completa y profunda a través de puertos y protocolos, y supervisa el tráfico de red en busca de comportamientos anómalos, posibles amenazas a la seguridad y señales de actividad maliciosa.
Sé que es improbable que sea 100% seguro, pero QGroup y Fidelis me dan la confianza de que nuestra seguridad está al más alto nivel posible.
Ver caso práctico
Fidelis NDR detectó la transmisión insegura de datos y métodos de transmisión desconocidos. En múltiples casos, Fidelis NDR pudo demostrar, en muchos casos, que había datos reales de producción transfiriéndose a través de su red.
Ver caso práctico
¿Por qué ganan las soluciones de Fidelis Security frente a sus competidores?
Una solución de Detección y Respuesta de Red (NDR) es una herramienta de ciberseguridad que supervisa continuamente el tráfico de red para detectar, investigar y responder a las amenazas en tiempo real. Utilizando IA, aprendizaje automático y análisis de comportamiento, la NDR identifica anomalías, actividades maliciosas y movimientos laterales dentro de la red. Ayuda a los equipos de seguridad a detectar amenazas ocultas, reducir el tiempo de permanencia y responder más rápidamente a los ciberataques. Lee el blog para saber más: qué es NDR
Nuestra tecnología patentada de Inspección Profunda de Sesiones profundiza en los archivos anidados; Contenido enriquecido con contexto para un análisis más profundo; Reensamblaje completo de la sesión; Descodificación de protocolos y aplicaciones; Análisis de contenidos, amenazas y DLP en tiempo real.
Sí, puede garantizar la seguridad del correo electrónico. La Red Fidelis® está equipada con el Sensor de Correo, que consta de varios sensores: Directo, Interno, Correo y Web. El Sensor de Correo de Fidel is supervisa y analiza el tráfico SMTP para detectar y proteger contra las amenazas ocultas en los mensajes de correo electrónico y los archivos adjuntos, poniendo en cuarentena o eliminando los mensajes que infrinjan la política.
Para que DZP fuera la plataforma más segura para nuestros clientes, necesitábamos el socio de ciberseguridad más fuerte del sector. Nuestro negocio se está ramificando rápidamente, así que tenemos que tener una solución de seguridad que pueda escalar en consecuencia. La plataforma Fidelis nos proporciona esta capacidad.
Ver caso práctico