Engaño Fidelis
Detecta, Engaña y Neutraliza a los Adversarios de Forma Proactiva
Utilizar una amplia gama de señuelos y migas de pan en entornos locales y en la nube
Fidelis Security® lleva más de 20 años protegiendo a empresas líderes de todo el mundo
Fidelis Deception® hace creer a los adversarios que ya han ganado. Pero lo que realmente han hecho es exponer sus intenciones y alertar a tus defensores para que los detengan al instante.
Protegidas 7 de las 10 mayores agencias gubernamentales de EEUU
6,7 millones de amenazas de malware de alta gravedad identificadas en lo que va de año
Detectados 16.000 intentos de explotación de vulnerabilidades críticas en lo que va de año
#El mayor fabricante de teléfonos móviles del mundo
#La mayor cadena de farmacias del mundo
#El mayor proveedor de servicios móviles de EE.UU.
#El mayor contratista de defensa del mundo
#La mayor cadena de tiendas de conveniencia del mundo
5 de las 6 ramas militares de EEUU defendidas
Acreditado por los mejores del sector
Engaño Fidelis® : Convertir a los atacantes en objetivos
- Detección precoz de amenazas mediante la interacción con señuelos
- Visión clara del comportamiento y las técnicas de los atacantes
- Reducción de falsos positivos con alertas de alta confianza
- Respuesta más rápida para detener los ataques antes del impacto
- Actualizaciones automáticas de los señuelos para adaptarlos a entornos reales
- Detonación segura de archivos con análisis activo de sandbox para una caza eficaz de amenazas
- Prioriza la protección de objetivos de alto valor basándote en el perfil de riesgo de los activos
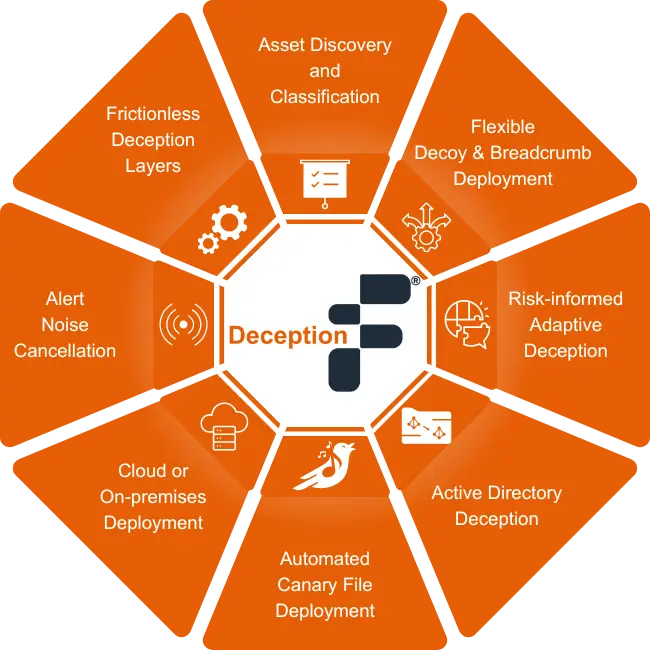
Cómo Fidelis Deception® supera a los atacantes
Engaño avanzado para detectar y desbaratar amenazas con antelación
Expón a los atacantes al instante con señuelos de alta fidelidad
Los señuelos realistas replican sistemas, aplicaciones y servicios críticos en tu entorno.
Se integran perfectamente en la producción para atraer a los atacantes que buscan objetivos valiosos.
Cualquier interacción expone instantáneamente el comportamiento anómalo con alertas de alta fiabilidad.
Detecta el uso indebido de credenciales y el acceso no autorizado a datos
Las credenciales plantadas y los archivos de aspecto sensible actúan como cebo para los atacantes.
Estas trampas están diseñadas para detectar intentos de acceso no autorizado y de uso indebido de credenciales.
Cualquier interacción revela inmediatamente el robo de credenciales o la actividad de exfiltración de datos.
Elimina los falsos positivos
Las interacciones con los activos de engaño de puntos finales y redes son inherentemente sospechosas y señalan la presencia de atacantes.
Este enfoque elimina los falsos positivos y reduce la fatiga de las alertas para los equipos de seguridad.
Permite una detección y respuesta más rápidas con información procesable y de alta confianza.
Aumentar el Riesgo, el Coste y la Complejidad del Atacante
Altera continuamente la superficie de ataque para despistar y desbaratar a los atacantes.
Actualiza automáticamente los señuelos para que reflejen entornos reales, aumentando la incertidumbre y forzando a los atacantes a interacciones de alto riesgo.
Comprender las vías de ataque y desplegar defensas
Mapea las relaciones entre usuarios, sistemas y datos en todo tu entorno.
Esto proporciona visibilidad sobre las rutas de ataque y los posibles patrones de movimiento.
Ayuda a desplegar el engaño estratégicamente allí donde es más probable que actúen los atacantes.
¿Qué diferencia a Fidelis Deception®?
Haz que cada movimiento del atacante juegue en su contra
Detecta Amenazas en Entornos On-Prem y en la Nube
Despliega señuelos inteligentes sin problemas en entornos locales y en la nube. Diseñado para empresas y organizaciones gubernamentales, este enfoque unificado amplía la visibilidad y permite la detección temprana de amenazas en entornos híbridos.
Adelántate a los ataques con una defensa proactiva
Permite a las organizaciones adelantarse a las amenazas anticipándose a la intención de los atacantes y exponiendo la actividad maliciosa en una fase temprana. Convierte el entorno en una capa de defensa activa y ayuda a los equipos de seguridad a detectar, analizar y responder con mayor rapidez y confianza.
Adapta la seguridad a tu infraestructura única
Adapta las estrategias de engaño a tu infraestructura única con el mapeo automatizado del terreno y la colocación inteligente de señuelos. Al alinear el engaño con los activos reales y los perfiles de riesgo, garantiza una cobertura eficaz y maximiza la precisión de la detección en entornos en evolución.
Exponer a los atacantes con señuelos OT/ICS realistas
Despliega señuelos muy auténticos que reflejen los sistemas OT e ICS reales, dificultando a los atacantes la distinción entre activos reales y falsos.
Identifica las amenazas de día cero con confianza
El análisis activo de sandbox detona de forma segura archivos y cargas útiles sospechosas en un entorno aislado, revelando malware oculto, días cero y amenazas evasivas que eluden las defensas tradicionales.
Responde en minutos, no en meses
Detecta y responde a las amenazas mucho más rápido activando alertas de alta confianza en el momento en que los atacantes interactúan con los activos de engaño. Reduce el tiempo de permanencia del atacante y la superficie de ataque, permitiendo una rápida contención y minimizando el impacto.
Nuestros clientes detectan los ataques posteriores a la violación más de 9 veces más rápido.
Lo que dicen nuestros clientes sobre nuestra tecnología de engaño
Fidelis Deception® nos proporciona información procesable sobre amenazas para que podamos centrar nuestros esfuerzos en resolver los problemas rápidamente...
Ver caso práctico
Con Fidelis Deception®, estamos cambiando las reglas del juego. Ahora tenemos a los atacantes corriendo para ponerse a cubierto porque comprenden que podemos encontrarlos aunque hayan conseguido burlar nuestro perímetro
Ver caso práctico
Protección contra amenazas facilitada por Fidelis Deception®
Detección de robo de credenciales
Se colocan credenciales falsas para atraer a los atacantes que intentan una escalada de privilegios. Cualquier interacción señala inmediatamente el uso indebido de credenciales y los intentos de acceso no autorizado.
Detección de Movimiento Lateral
Se colocan activos engañosos en toda la red para detectar movimientos no autorizados. Cuando los atacantes intentan pivotar entre sistemas, se les identifica y contiene rápidamente.
Engaño del Directorio Activo
Los objetos señuelo de Active Directory exponen las actividades de reconocimiento y recolección de credenciales. Las consultas e intentos de acceso no autorizados activan alertas de alta confianza para una respuesta rápida.
Exponer a los atacantes antes de que lleguen a los sistemas críticos
Utiliza el Engaño para Revelar la Actividad Oculta de la Amenaza
- Evalúa e identifica los activos y caminos de alto riesgo
- Despliega señuelos y migas de pan realistas
- Responde más rápido con alertas de alta fidelidad
Integraciones tecnológicas que refuerzan tu posición en la red
Convierte tu entorno en una capa de detección temprana de amenazas
No dejes que los atacantes se muevan sin ser detectados. La tecnología de engaño revela la actividad maliciosa en el momento en que los atacantes interactúan con los activos engañosos.
Recursos relacionados
Preguntas frecuentes
¿Se puede utilizar Fidelis Deception® de forma independiente o sólo funciona con Fidelis Elevate®?
¿Fidelis Deception® automatiza la implantación y el ajuste continuo?
¿Se integra Fidelis Deception® sólo con los productos Fidelis?
¿Qué es la tecnología del engaño en ciberseguridad?
La tecnología de engaño utiliza señuelos, trampas y credenciales que parecen legítimos a los atacantes. Cuando los adversarios interactúan con estos activos engañosos, la plataforma de engaño genera alertas y revela el comportamiento del atacante.
¿Cómo detecta las amenazas una plataforma de seguridad de engaño?
Una plataforma de seguridad de engaño funciona colocando señales engañosas, como credenciales o sistemas que parecen reales a los atacantes. Cuando alguien interactúa con ellas, la solución de engaño alerta a las organizaciones de posibles intrusiones.
¿Por qué las organizaciones utilizan plataformas de engaño cibernético o de engaño de amenazas?
Las plataformas de engaño cibernético y engaño de amenazas ayudan a las organizaciones a descubrir antes la actividad de los atacantes, creando entornos en los que las acciones maliciosas son más fáciles de detectar e investigar.
Fidelis Deception® lleva la seguridad de nuestra red al siguiente nivel...
Ver caso práctico